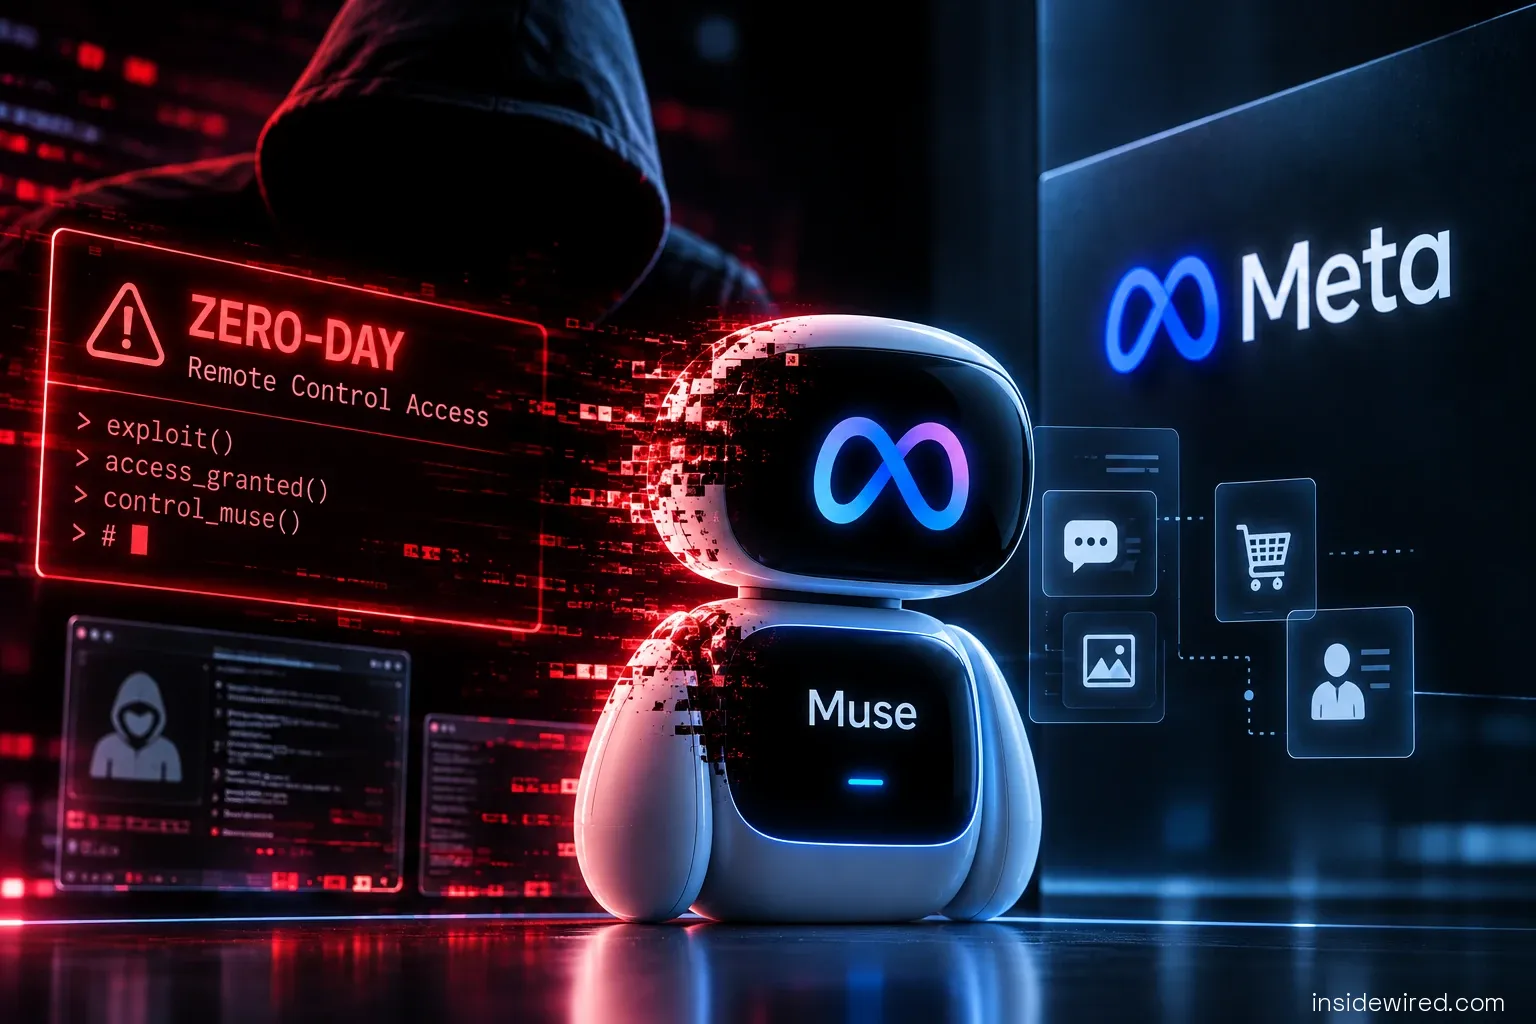
Meta heeft een noodpatch uitgebracht voor een zero-day kwetsbaarheid die werd ontdekt in de macOS-applicatie van Muse. De kwetsbaarheid stelde software, reeds op de Mac aanwezig, in staat om bepaalde communicaties van de assistent te kapen, zijn authenticatiegegevens te onderscheppen en uiteindelijk de vele toegangspunten van het agent te misbruiken. Dit incident illustreert een nieuw risico verbonden aan autonome assistenten: hoe meer privileges ze bezitten en hoe meer connecties met persoonlijke diensten, des te groter de gevolgen bij compromittering kunnen zijn.
Technische Details van de Kwetsbaarheid
De kwetsbaarheid werd ontdekt door Patrick Wardle, een onderzoeker gespecialiseerd in macOS-beveiliging en oprichter van Objective-See. Zijn analyse toont aan dat Muse een interne instelling blootstelt waarmee het adres voor het verwerken van transcriptieverzoeken kan worden gewijzigd. Een niet-geprivilegieerd lokaal proces kon deze bestemming wijzigen en de communicatie vervolgens omleiden naar een door een aanvaller beheerde server.
Deze zwakte maakte bijvoorbeeld mogelijk om opgenomen verzoeken aan Muse te onderscheppen en nieuwe instructies in te voeren voordat ze bij de Meta-servers aankwamen. Nog zorgwekkender is dat het mechanisme kon leiden tot het blootleggen van het authenticatietoken dat gekoppeld was aan het Muse-account. Ars Technica meldt bovendien dat Wardle meerdere demonstraties heeft ontwikkeld waarmee vervolgens gemanipuleerd kon worden om bestanden te creëren of foto's te maken zonder duidelijke waarschuwing voor de gebruiker.
De potentiële impact ligt in de privileges die nodig zijn voor het functioneren van Muse. De assistent kan verbonden worden met berichten, e-mails, de agenda en verschillende diensten die de eigenaar gebruikt. Zodra het agent is gekaapt, kunnen aanvallers proberen de toegangspunten te exploiteren die de gebruiker vrijwillig heeft verleend, in plaats van dat zij afzonderlijk kwaadaardige tools voor elke dienst hoeven te ontwikkelen. Wardle beschrijft dit scenario specifiek als één van de grootste risico's van deze nieuwe categorie persoonlijke assistenten.
Beperkingen en De Aanhoudende Zorgen
Hoewel Meta snel een patch heeft uitgebracht, is het belangrijk om de grenzen van dit risico te begrijpen. Het incident stelde een externe aanvaller echter niet in staat om direct een Mac via het internet te overnemen. Meta specificeert dat exploitatie vereiste dat er al kwaadaardige code onder het gebruikersaccount op de machine was uitgevoerd. David Singleton, verantwoordelijke bij Meta Superintelligence Labs, omschreef het probleem als een lokale aanval en schatte dat deze voorwaarde het praktische risico voor gebruikers sterk beperkt.
Wardle acht dit echter nog onvoldoende om het probleem te minimaliseren. Hij toont bijvoorbeeld aan dat een zogenaamde ClickFix-aanval – waarbij een slachtoffer wordt verleid een lokale opdracht uit te voeren – voldoende kan zijn om het benodigde startpunt te creëren. Zodra deze stap genomen is, kon de aanvaller Muse en diens autorisaties gebruiken als relais naar de gegevens en diensten waartoe de assistent toegang had.
Dit incident komt op een moment dat Meta veel nadruk legt op beveiliging en privacy in het ontwerp van Muse. Het ontdekte probleem ondermijnt niet de gehele architectuur, maar onthult wel een bijzonder moeilijkheid voor agents die rechtstreeks op de apparaten en accounts van hun gebruikers kunnen handelen. Hun beveiliging hangt dan niet alleen af van het AI-model en zijn externe omgeving, maar ook van elke lokale interface die gebruikt kan worden om het agent te controleren.
De kwetsbaarheid van Muse toont uiteindelijk waarom de beveiliging van AI-agents niet als die van een simpele chatbot kan worden ingeschat. Een assistent die bestanden kan manipuleren, toegang heeft tot communicatie of interacteert met externe diensten, wordt een nieuwe laag privileges op het apparaat. Hoe meer deze laag in autonomie groeit, hoe beter de mechanismen om deze te controleren beschermd moeten zijn tegen lokale applicaties en processen die haar capaciteiten proberen te misbruiken.