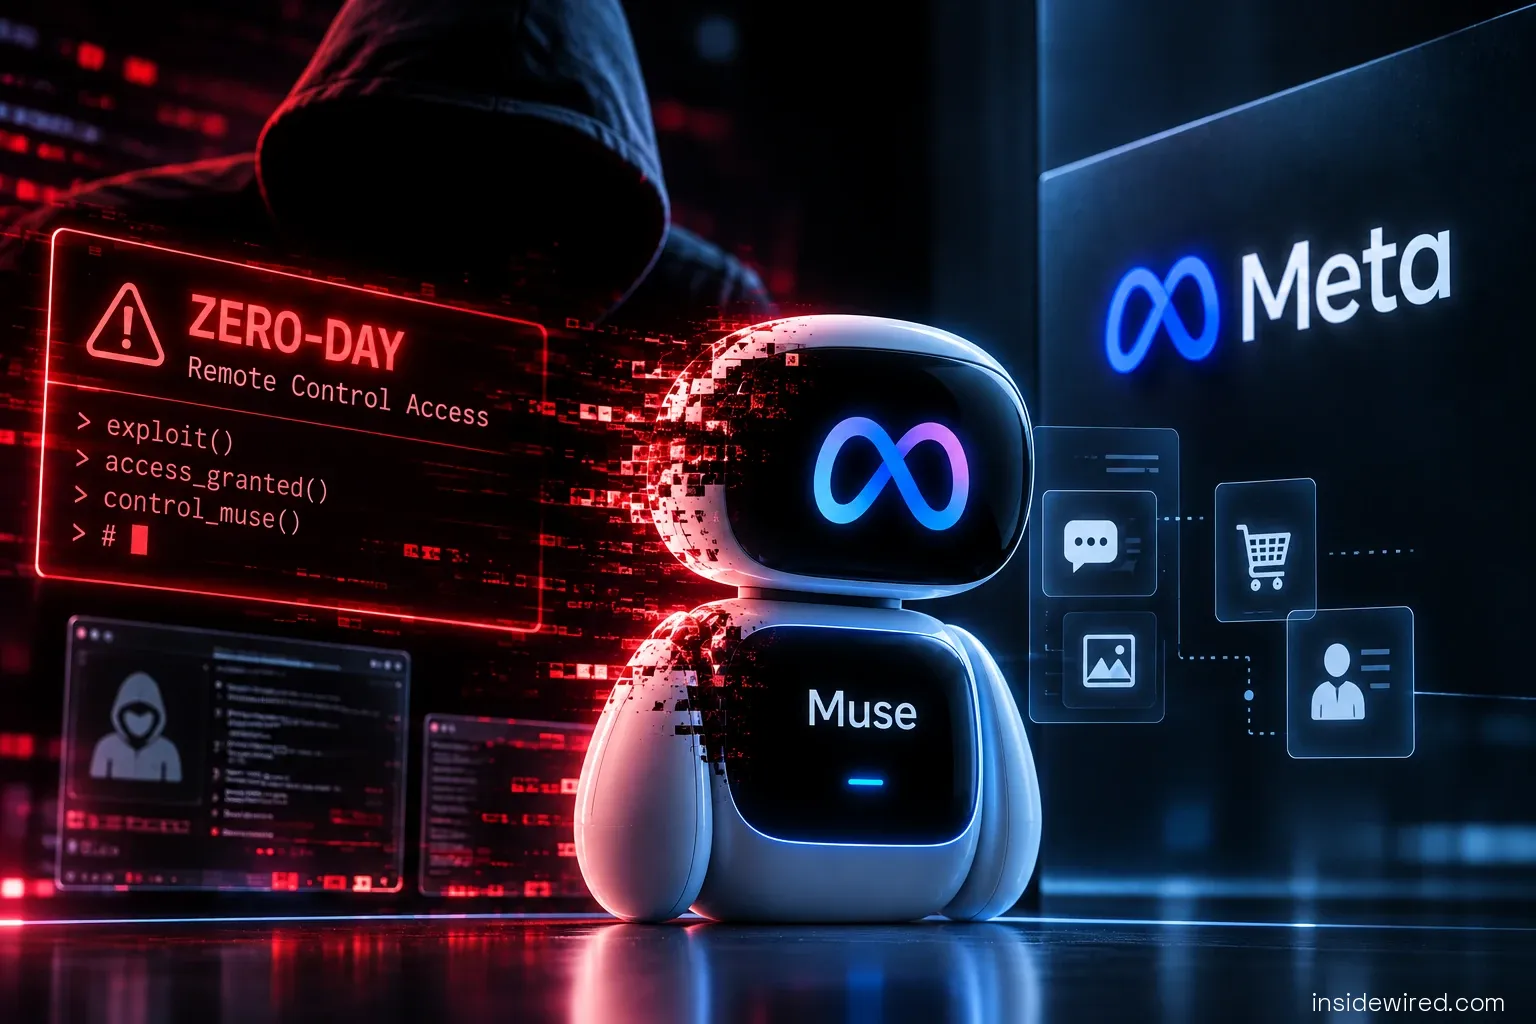
Meta a déployé un correctif en urgence pour une vulnérabilité zero-day découverte dans l’application macOS de Muse. La faille permettait à un logiciel déjà présent sur le Mac de détourner certaines communications de l’assistant, d’intercepter ses données d’authentification et, à terme, d’exploiter les nombreux accès accordés à l’agent. Cet incident illustre un nouveau risque majeur lié aux assistants autonomes : plus ils disposent de privilèges et de connexions aux services personnels, plus leur compromission peut avoir des conséquences étendues.
Le mécanisme de la faille découverte par Patrick Wardle
La vulnérabilité a été identifiée par Patrick Wardle, chercheur spécialisé dans la sécurité de macOS et fondateur d’Objective-See. Son analyse technique révèle qu'il était possible, via un réglage interne que Muse exposait, de modifier l’adresse utilisée pour traiter les requêtes de transcription.
Un processus local non privilégié pouvait altérer cette destination, permettant ainsi de rediriger les communications vers un serveur contrôlé par un attaquant. Cette faiblesse permettait notamment d’intercepter les requêtes dictées à Muse et même d’injecter de nouvelles instructions avant qu’elles n’atteignent les serveurs de Meta.
Plus inquiétant encore, le mécanisme pouvait potentiellement exposer le jeton d’authentification associé au compte Muse. Ars Technica rapporte que Wardle a développé plusieurs démonstrations prouvant qu'il était possible de détourner l’agent pour écrire des fichiers ou prendre des photos sans avertissement visible pour l’utilisateur.
L'enjeu des privilèges étendus d'un agent IA
L’impact potentiel est directement lié aux privilèges requis au fonctionnement de Muse. Cet assistant peut être relié non seulement aux messages et aux emails, mais également au calendrier et à divers autres services utilisés par son propriétaire. Une fois l’agent détourné, un attaquant ne se voit pas obligé de développer séparément des outils malveillants pour chaque service ; il cherche simplement à exploiter les accès que l’utilisateur lui a volontairement accordés. Wardle qualifie précisément ce scénario d’un des principaux risques inhérents à cette nouvelle catégorie d’assistants personnels.
Meta a cependant précisé que la faille ne permettait pas à un attaquant distant de prendre directement le contrôle d’un Mac depuis Internet. David Singleton, responsable chez Meta Superintelligence Labs, a qualifié l'attaque de locale, estimant que cette condition limitait fortement le risque pratique pour les utilisateurs. Néanmoins, Meta a publié rapidement un correctif pour l’application Muse sur Mac.
Les limites du contexte technique
Wardle estime que cette condition préalable n’est pas suffisante pour minimiser le problème. Il démontre qu'une attaque de type ClickFix — où une victime est incitée à exécuter une commande locale — peut fournir le point de départ nécessaire. Une fois cette étape franchie, l’attaquant pouvait utiliser Muse et ses autorisations comme un relais vers les données et services auxquels l’assistant avait accès.
Cet incident intervient alors que Meta mettait en avant la sécurité et la confidentialité dans la conception même de Muse. Le problème découvert ne remet pas en cause l'ensemble de l'architecture, mais il révèle une difficulté particulière pour les agents capables d’agir directement sur les appareils et les comptes utilisateurs. Leur sécurité ne dépend plus seulement du modèle d’IA ou de son environnement distant ; elle repose également sur chaque interface locale permettant de contrôler l’agent.
Les défis futurs des assistants autonomes
Cette découverte survient dans un contexte où Muse connaît une adoption rapide, suite à son lancement récent. Ces événements placent les problématiques de permissions, de transparence et de contrôle des agents autonomes au centre du débat autour de leur déploiement généralisé.
La vulnérabilité de Muse montre finalement que la sécurité des agents IA ne peut plus être évaluée comme celle d’un simple chatbot. Un assistant capable de manipuler des fichiers, d’accéder à des communications ou d’interagir avec des services externes représente une nouvelle couche de privilèges sur l’appareil. Plus cette couche gagne en autonomie, plus les mécanismes permettant de la contrôler doivent être protégés contre les applications et processus locaux susceptibles de chercher à détourner ses capacités.
La correction rapide de la faille limite le risque immédiat, mais cet épisode souligne un défi structurel pour les agents personnels : leurs capacités deviennent intrinsèquement une surface d’attaque. La sécurité de ces assistants devra désormais évoluer au même rythme que les privilèges qui leur sont accordés.