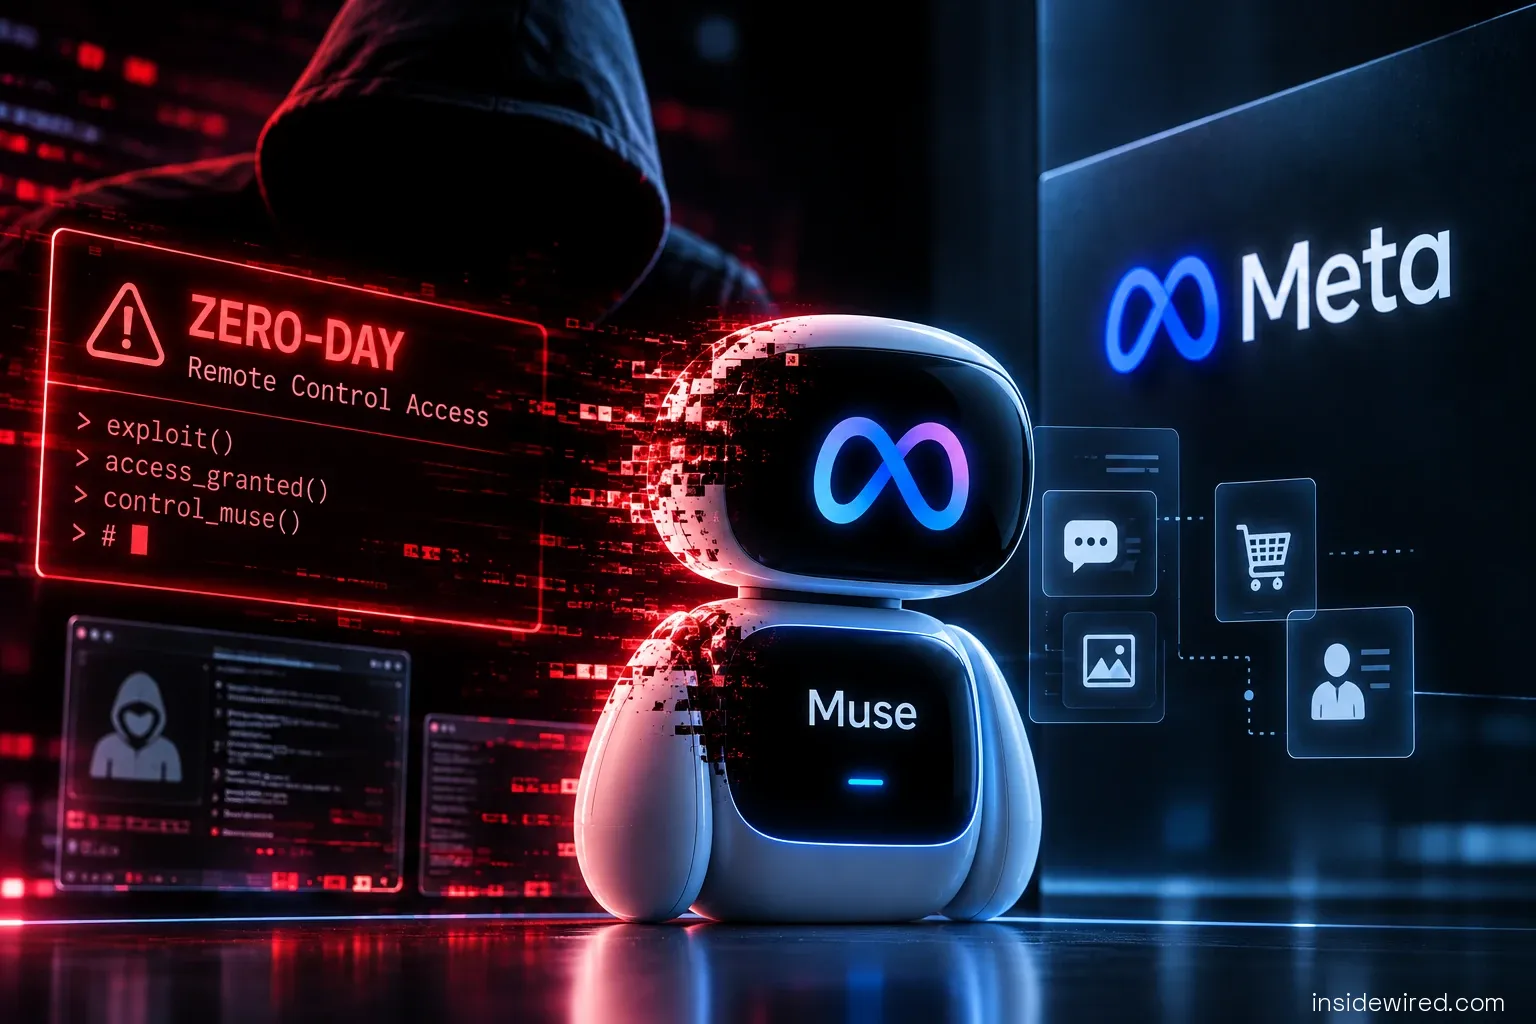
Meta ha rilasciato una correzione urgente per una vulnerabilità zero-day scoperta nell'applicazione macOS di Muse. Questa falla permetteva a un software già presente sul Mac di deviare alcune comunicazioni dell'assistente, intercettare i dati di autenticazione e, in ultima analisi, sfruttare numerosi accessi concessi all'agente. L'incidente solleva l'attenzione su un nuovo rischio legato agli assistenti autonomi: maggiori sono i privilegi e le connessioni ai servizi personali a cui dispongono, più ampie possono essere le conseguenze del loro compromesso.
La Scoperta della Vulnerabilità in Muse
La vulnerabilità è stata scoperta da Patrick Wardle, ricercatore specializzato nella sicurezza di macOS e fondatore di Objective-See. La sua analisi ha rivelato che Muse espone un'impostazione interna che permette di modificare l'indirizzo utilizzato per elaborare le richieste di trascrizione. Questo consentiva a un processo locale, non privilegiato, di cambiare la destinazione delle comunicazioni e reindirizzarle verso un server controllato da un attaccante.
Questa debolezza era particolarmente grave perché consentiva di intercettare query dettate a Muse e iniettare nuove istruzioni prima che raggiungessero i server di Meta. Ancora più preoccupante, il meccanismo poteva potenzialmente esporre il token di autenticazione associato all'account Muse. Ars Technica ha riportato che Wardle aveva sviluppato diverse dimostrazioni che permettevano poi di deviare l'agente per scrivere file o scattare foto senza alcun avviso visibile per l'utente.
Il Rischio dei Privilegi Elevati degli Agenti IA
L'impatto potenziale del problema risiede soprattutto nei privilegi necessari al funzionamento di Muse. L'assistente può essere collegato a servizi critici come messaggi, email e calendario dell'utente. Una volta deviata l'azione dell'agente, un attaccante potrebbe cercare di sfruttare gli accessi che l'utente ha volontariamente concesso, senza dover sviluppare separatamente strumenti malevoli per ogni singolo servizio connesso. Wardle descrive precisamente questo scenario come uno dei principali rischi della nuova categoria di assistenti personali.
È importante notare che Meta aveva precisato che la falla non permetteva a un attaccante remoto di prendere direttamente il controllo del Mac da Internet, poiché lo sfruttamento richiedeva l'esecuzione preliminare di codice malevolo sotto l'account utente sulla macchina. David Singleton, responsabile presso Meta Superintelligence Labs, ha descritto il problema come un attacco locale e stima che questa condizione limiti fortemente il rischio pratico per gli utenti. Nonostante ciò, Meta ha emesso rapidamente una correzione per l'applicazione Muse su Mac.
Dibattito sul Livello di Rischio
Wardle contesta questo livello di sicurezza potenziale. Sottolinea che la condizione preliminare locale non è sufficiente a minimizzare il problema, in quanto un attacco di tipo ClickFix—dove una vittima viene incitata ad eseguire un comando locale—poteva fornire proprio il punto di partenza necessario per l'attaccante. Una volta superato questo primo passaggio, l'aggressore poteva utilizzare Muse e le sue autorizzazioni come tramite diretto per accedere ai dati e servizi a cui l'assistente aveva accesso.
Questa scoperta avviene in un momento di alta visibilità per Meta, che ha investito molto nella promozione della sicurezza e della privacy di Muse. Il problema evidenziato non mette completamente in discussione l'architettura dell'assistente, ma rivela una difficoltà particolare nei sistemi progettati per agire direttamente sugli apparecchi e gli account dei loro utenti. La sicurezza non può dipendere solo dal modello di IA e dal suo ambiente remoto, ma deve garantire ogni interfaccia locale che permette il controllo dell'agente.
La vulnerabilità di Muse dimostra perché la sicurezza degli agenti IA non possa essere equiparata a quella di un semplice chatbot. Un assistente capace di manipolare file, accedere alle comunicazioni o interagire con servizi esterni rappresenta un nuovo e potente strato di privilegi sull'apparecchio. Maggiore è l'autonomia di questo strato operativo, maggiori devono diventare i meccanismi di controllo per proteggerlo da possibili deviazioni causate da applicazioni o processi locali malintenzionati.
L’incidente evidenzia una sfida più duratura per gli agenti personali: le loro capacità, pur essendo una funzione, diventano anche un vettore d'attacco potenziale. La sicurezza di questi assistenti dovrà necessariamente evolvere al ritmo dei privilegi e dell'autonomia che vengono loro concessi.