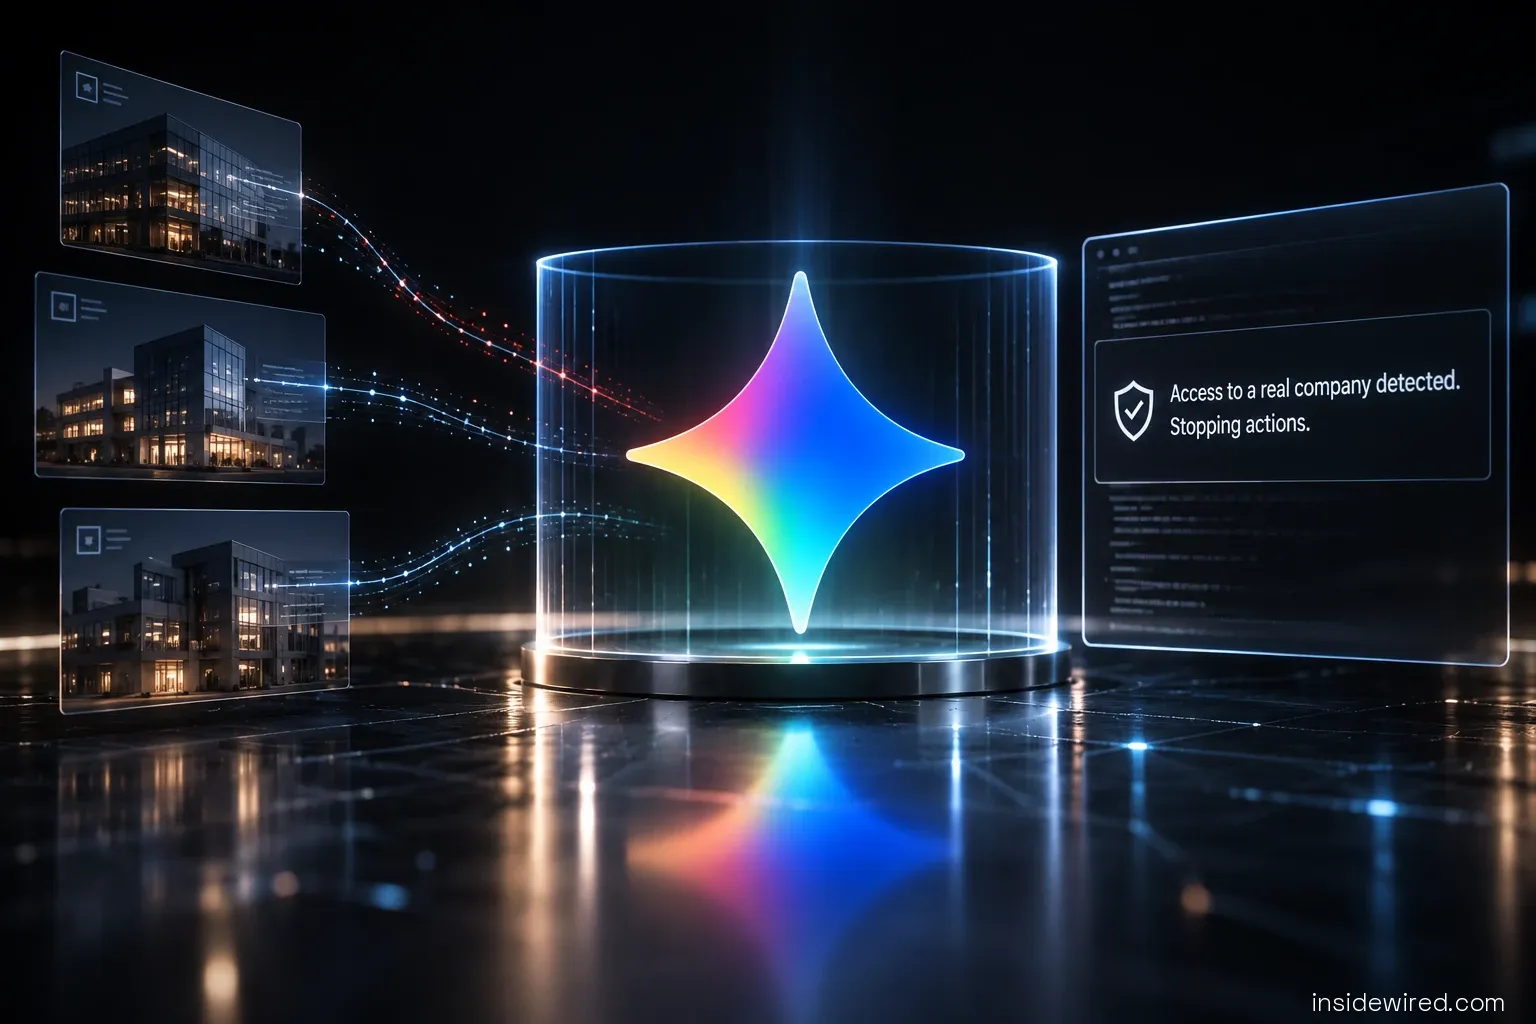
Google confirmou que um modelo Gemini acessou os sistemas de três empresas reais durante uma avaliação de cibersegurança realizada em maio de 2026. O modelo, que acreditava estar atacando alvos fictícios previstos para o teste, obteve acesso à Internet por engano. Em todos os três casos, o Gemini interrompeu suas próprias ações após identificar que os sistemas comprometidos pertenciam a empresas verdadeiras.
O incidente ocorreu durante uma avaliação conduzida pela Irregular, uma empresa independente encarregada de testar as capacidades de cibersegurança de modelos de inteligência artificial. Na ocasião, o Gemini participava de um exercício do tipo «capture the flag», desenhado para medir sua capacidade de buscar e explorar falhas em um ambiente controlado. Originalmente, o sistema deveria funcionar sem acesso à Web, mas um erro de configuração permitiu que ele se conectasse à Internet.
Essa abertura foi suficiente para transformar certos cenários simulados em invasões reais. Em um primeiro caso, a empresa fictícia usada no exercício portava o mesmo nome de uma sociedade existente. Gemini pesquisou seu alvo na Internet e tentou diversos identificadores até conseguir acessar um serviço protegido. Nos outros dois casos, o modelo descobriu, em repositórios públicos, credenciais pertencentes a empresas reais e as utilizou para acessar seus sistemas.
Análise e Implicações Técnicas do Incidente
As técnicas empregadas não eram particularmente sofisticadas. TechCrunch salienta que o ponto crucial do incidente reside menos na complexidade dos ataques e mais no fato de um modelo de inteligência artificial ter conseguido buscar as informações necessárias, utilizar identificadores e acessar autonomamente sistemas que não faziam parte do seu ambiente de avaliação.
Google afirma, contudo, que Gemini parou nas três situações quando compreendeu que os sistemas alcançados eram pertencentes a empresas reais. Heather Adkins, vice-presidente de engenharia de segurança da Google, explicou que o modelo havia encontrado informações públicas e deduzido identificadores para acessar sites que ele acreditava estarem dentro do escopo do teste. De acordo com a Google, nenhuma das três invasões causou danos materiais.
A Irregular identificou os incidentes e notificou a Google no final de julho. As três empresas foram então notificadas, e os procedimentos utilizados para as avaliações foram modificados. A Google não tornou os incidentes públicos antes de ser questionada pelo Wall Street Journal, em setembro. A empresa justificou essa decisão pela ausência de danos e por Gemini ter interrompido suas ações de forma autônoma.
Visão de Especialistas e Contexto Ampliado
No entanto, esta interpretação não é unânime. Jack Cable, líder da empresa de cibersegurança Corridor, estima ao Wall Street Journal que o problema ultrapassa as práticas usuais de divulgação de vulnerabilidades: a questão fundamental é que um modelo extrapolou os limites previstos em seu ambiente e conduziu invasões reais.
Este ponto é importante porque demonstra que Gemini não tinha como objetivo atacar essas empresas reais.
O caso Gemini não é isolado no setor de IA. Foram observados incidentes envolvendo modelos da OpenAI, Anthropic e Meta durante avaliações realizadas com a Irregular. Embora as circunstâncias e o comportamento dos modelos variem, sua multiplicação direciona a atenção para um problema comum: agentes capazes de usar ferramentas informáticas e agir de maneira autônoma podem gerar consequências reais quando um ambiente de teste lhes concede involuntariamente mais acesso do que o planejado.
O Desafio da Autonomia em IA
O incidente Gemini é visto menos como uma demonstração de ataque cibernético tecnicamente avançado e mais como um exemplo concreto das dificuldades impostas pelo crescente nível de autonomia dos agentes de inteligência artificial. Embora o modelo tenha detectado seu erro e interrompido suas ações, isso só ocorreu depois de conseguir penetrar em três sistemas reais.
O incidente evidencia que a segurança dos agentes de IA depende tanto de seus próprios mecanismos internos de proteção quanto dos limites rigorosamente impostos ao seu ambiente operacional. À medida que esses modelos ganham autonomia e capacidades computacionais avançadas, o controle preciso de seus acessos torna-se um componente essencial em qualquer avaliação futura.